„Wkleiłem tylko kawałek umowy, żeby mi ją streścił” – tak zaczyna się większość historii o wycieku firmowych danych przez AI. Nikt nie chce nic zepsuć, po prostu czat jest pod ręką, a termin goni. Dobra wiadomość: żeby bezpiecznie korzystać z ChatGPT, Claude, Gemini czy Copilota, nie trzeba znać przepisów na pamięć. Wystarczy kilka prostych zasad, dwie minuty w ustawieniach i nawyk zadawania sobie jednego pytania przed wklejeniem tekstu. Poniżej znajdziesz je wszystkie – z przykładami, tabelą i checklistą do wydrukowania.
Najważniejsze w skrócie
- Wszystko, co wklejasz do czatu, trafia na serwery dostawcy. Może zostać zapisane w historii, przejrzane przez człowieka albo – zależnie od ustawień – użyte do trenowania modeli.
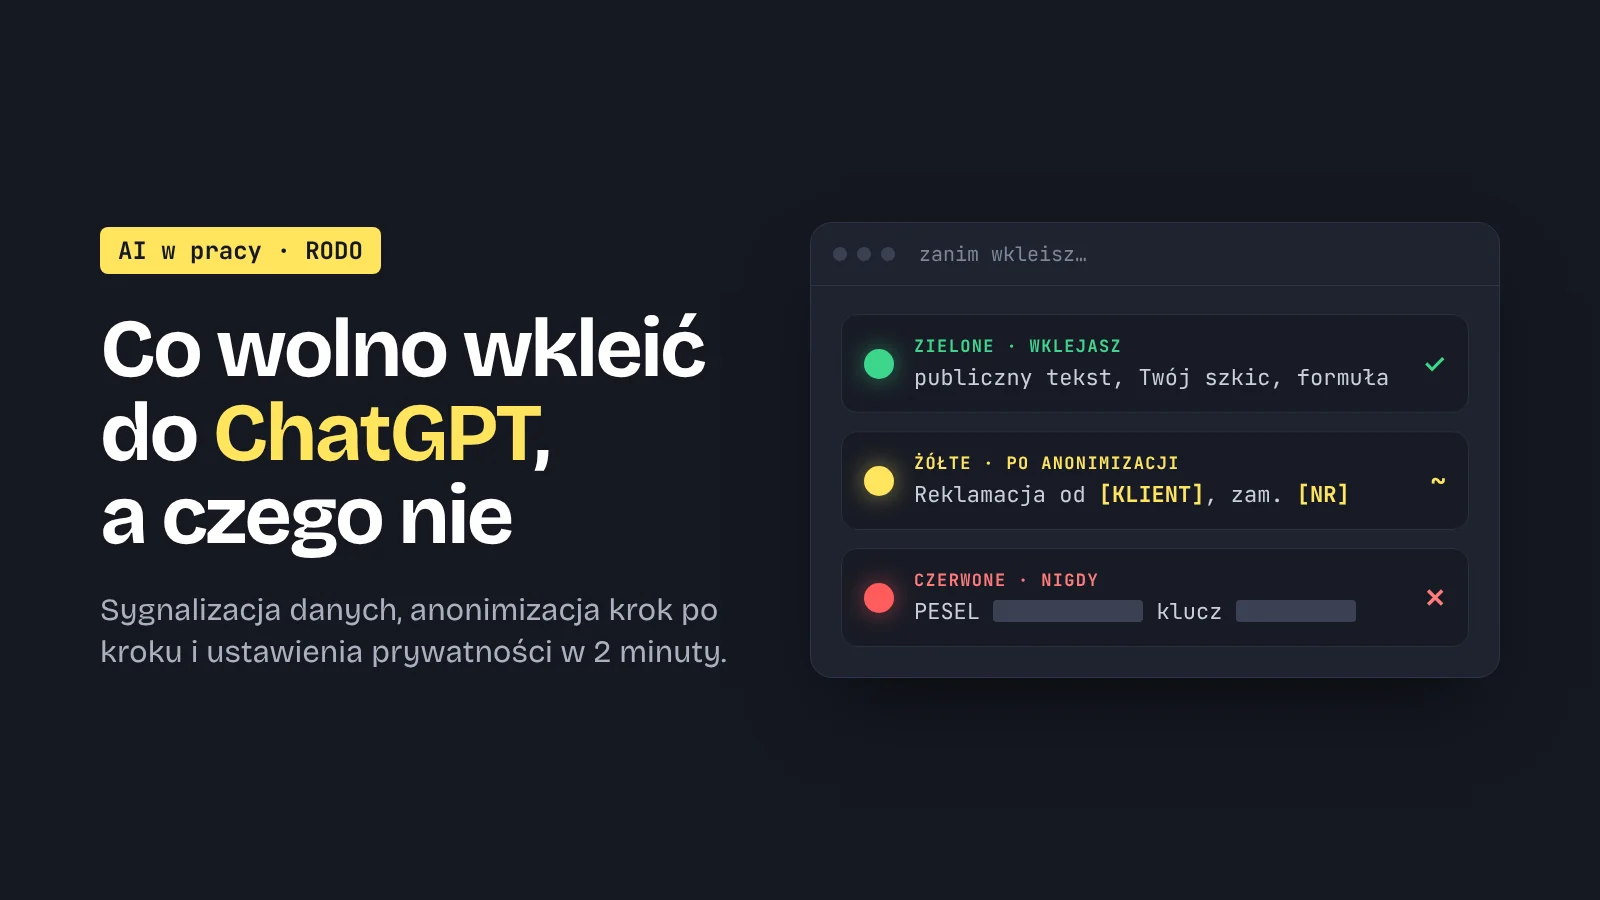
- Zasada sygnalizacji: zielone dane wklejasz śmiało, żółte dopiero po anonimizacji, czerwonych nie wklejasz do publicznych narzędzi nigdy.
- Hasła, klucze API, numery PESEL i kart, dane zdrowotne oraz dane klientów z nazwiskami to zawsze czerwone światło.
- W prywatnym koncie wyłącz trenowanie na swoich rozmowach i korzystaj z czatu tymczasowego. W firmie używaj kont firmowych i narzędzi zatwierdzonych przez pracodawcę.
- Jeśli coś wkleiłeś przez pomyłkę – usuń rozmowę, zmień hasło lub klucz i zgłoś to przełożonemu albo inspektorowi ochrony danych. Szybko, bez ukrywania.
Co się dzieje z tekstem, który wklejasz do czatu
Czat z AI wygląda jak prywatna rozmowa, ale technicznie bliżej mu do wysłania maila do zewnętrznej firmy. Twój tekst:
- trafia na serwery dostawcy – często poza Polską i poza Unią Europejską;
- zostaje w historii czatu – widzi ją każdy, kto ma dostęp do Twojego konta (także współdzielonego „firmowego” konta na jeden mail);
- może zostać użyty do trenowania modeli – w kontach prywatnych to często ustawienie domyślne, które trzeba samodzielnie wyłączyć;
- może zostać przeczytany przez człowieka – na przykład Google wprost informuje, że część rozmów z Gemini w kontach prywatnych trafia do recenzentów, i prosi, by nie wpisywać informacji poufnych, których nie chcielibyśmy pokazać takiej osobie;
- jest przechowywany przez jakiś czas – nawet po wyłączeniu historii czy trenowania dostawcy zwykle trzymają rozmowy przez kilka dni lub tygodni, choćby ze względów bezpieczeństwa.
Nie chodzi o to, żeby się bać. Chodzi o to, żeby traktować okno czatu tak, jak traktujesz maila do osoby spoza firmy: nie wysyłasz w nim wszystkiego, co masz na dysku.
Sygnalizacja świetlna: jakie dane wolno wkleić
Najprostsza metoda, którą da się wytłumaczyć każdemu w zespole w pięć minut. Zanim wkleisz tekst, przypisz mu kolor.
| Kolor | Co to za dane | Przykłady | Co robisz |
|---|---|---|---|
| Zielone | Informacje publiczne albo Twoje własne, niewrażliwe | Tekst ze strony firmy, opublikowany artykuł, Twój szkic posta, ogólne pytanie o formułę w Excelu, publiczny regulamin | Wklejasz bez obaw |
| Żółte | Wewnętrzne dane firmy, które po usunięciu szczegółów nikomu nie zaszkodzą | Notatki ze spotkania, szkic oferty, wewnętrzna procedura, tabela wyników bez nazwisk, mail od klienta | Najpierw anonimizujesz: usuwasz nazwiska, nazwy firm, kwoty, adresy, identyfikatory |
| Czerwone | Dane osobowe, dane chronione prawem lub umową, dostępy | Baza klientów, CV kandydatów, dane zdrowotne, PESEL, umowy z klauzulą poufności, hasła, klucze API, kod objęty tajemnicą | Nie wklejasz do publicznych narzędzi. Tylko w narzędziu zatwierdzonym przez firmę i zgodnie z jej zasadami – albo wcale |
W razie wątpliwości przyjmij kolor o jeden „cieplejszy”. Żółte traktuj jak czerwone, dopóki ich nie oczyścisz.
Czerwona lista: czego nie wklejać nigdy
Te kategorie warto znać na pamięć, bo to one najczęściej pojawiają się w historiach o wyciekach:
- Hasła, klucze API, tokeny, dane logowania – także „na chwilę”, w pliku konfiguracyjnym albo fragmencie kodu. Przed wklejeniem kodu zamień je na
[KLUCZ_API]. Jeśli klucz trafił do czatu, uznaj go za spalony i wygeneruj nowy. - Dane osobowe klientów i pracowników – imiona z nazwiskami, maile, telefony, adresy, numery zamówień powiązane z osobą, zrzuty ekranu z CRM.
- Dane szczególnie chronione – zdrowie, zwolnienia lekarskie, poglądy, przynależność związkowa, dane dzieci, wyniki badań, oceny pracownicze.
- Numery identyfikacyjne – PESEL, numer dowodu, paszportu, NIP osoby fizycznej, numery kart i rachunków bankowych.
- Dokumenty poufne – umowy z klauzulą poufności (NDA), wyniki finansowe przed publikacją, plany przejęć, oferty przetargowe, strategie cenowe.
- Tajemnica przedsiębiorstwa i cudza własność – kod źródłowy klienta, receptury, know-how, dokumentacja projektów objętych umową.
- Treści objęte tajemnicą zawodową – jeśli pracujesz w kancelarii, przychodni, banku czy biurze rachunkowym, Twoje zawodowe przepisy idą dalej niż zdrowy rozsądek.
Jak zanonimizować tekst, zanim go wkleisz
Większość „żółtych” zadań da się wykonać bez ujawniania czegokolwiek ważnego. Model nie musi wiedzieć, że klient nazywa się Kowalski i mieszka w Radomiu, żeby pomóc Ci odpisać na jego reklamację. Wystarczą trzy kroki:
- Zamień identyfikatory na znaczniki – nazwiska na [KLIENT], [PRACOWNIK_1], firmy na [FIRMA_A], adresy na [MIASTO].
- Uogólnij liczby – zamiast „faktura na 48 230 zł” napisz „faktura na kwotę rzędu kilkudziesięciu tysięcy”, chyba że kwota jest potrzebna do obliczeń (wtedy usuń wszystko, co ją identyfikuje).
- Wytnij to, co niepotrzebne – stopki maili, podpisy, numery zamówień, historię wcześniejszej korespondencji.
Przykład. Zamiast wklejać oryginał:
Dzień dobry, nazywam się Anna Nowak (tel. 601 234 567), zamówienie
nr 2026/10/4471 dotarło uszkodzone do naszego biura przy ul. Lipowej 8
w Lublinie. Żądam zwrotu 1 249 zł na konto 12 3456 ...
wklejasz wersję oczyszczoną razem z poleceniem:
Pomóż mi odpisać na reklamację klienta. Dane zastąpiłem znacznikami –
zostaw je w odpowiedzi bez zmian, uzupełnię je sam.

Treść reklamacji:
Klientka [KLIENT] zgłasza, że zamówienie [NR_ZAMÓWIENIA] dotarło
uszkodzone. Prosi o zwrot pieniędzy na konto.

Nasza polityka: przy uszkodzeniu w transporcie zwracamy pieniądze
w 14 dni po otrzymaniu zdjęć. Ton: uprzejmy, rzeczowy, max 120 słów.
Efekt jest ten sam, a do czatu nie trafiło nic, czego nie mógłby zobaczyć obcy człowiek. Znaczniki w nawiasach kwadratowych to zresztą ten sam mechanizm, na którym działają gotowe prompty w naszej bibliotece promptów – podmieniasz je dopiero u siebie, w mailu czy dokumencie.
Uwaga na pułapkę: nie proś publicznego czatu o anonimizację tekstu, który zawiera dane osobowe. Żeby je usunąć, model musi je najpierw dostać. Usuwaj je sam albo narzędziem działającym lokalnie (na przykład funkcją „Znajdź i zamień” w edytorze).
Ta sama zasada dotyczy tabel. Jeśli chcesz, żeby AI pomogło Ci posprzątać arkusz albo napisać formułę, wklej kilka wierszy z wymyślonymi danymi o tej samej strukturze – formuła zadziała tak samo na prawdziwych. Gotowy schemat: czyszczenie danych w arkuszu.
Ustawienia prywatności, które warto sprawdzić dziś
Jeśli korzystasz z AI na prywatnym koncie – choćby do własnych zadań – poświęć dwie minuty na ustawienia. Nazwy przycisków co jakiś czas się zmieniają, dlatego poniżej opisujemy, czego szukać, a nie konkretną ścieżkę klików. Stan na październik 2026 r.
| Narzędzie | Trenowanie na Twoich rozmowach | Tryb bez historii | Wersje firmowe |
|---|---|---|---|
| ChatGPT | W Ustawieniach → Kontrola danych wyłącz opcję „Ulepszaj model dla wszystkich”. Dotyczy nowych rozmów. | Czat tymczasowy: nie trafia do historii ani pamięci, nie jest używany do trenowania, ale może być przechowywany do 30 dni ze względów bezpieczeństwa. | OpenAI deklaruje, że domyślnie nie trenuje modeli na treściach z ChatGPT Business, Enterprise i Edu. |
| Claude | W ustawieniach prywatności znajdziesz przełącznik dotyczący trenowania modeli (konta Free, Pro i Max). Przy zgodzie dane są przechowywane do 5 lat, bez zgody – standardowo 30 dni. | Dostępny tryb rozmowy bez zapisu w historii. | Zmiana nie obejmuje planów Team i Enterprise ani API – tam obowiązują warunki komercyjne. |
| Gemini | Wyłączenie aktywności w aplikacjach Gemini („Zachowuj aktywność”) zatrzymuje użycie przyszłych czatów do trenowania. Rozmowy i tak są trzymane do 72 godzin. | Przy wyłączonej aktywności czaty nie trafiają do historii. | W Google Workspace z Gemini Google deklaruje, że treści nie są używane do trenowania i nie są czytane przez ludzi. |
| Copilot i inne | Sprawdź ustawienia prywatności konta i to, czy logujesz się kontem prywatnym, czy służbowym. | Zależnie od wersji. | Wersje w pakietach firmowych zwykle mają osobne warunki ochrony danych – zapytaj dział IT, które obowiązują u Ciebie. |
Dwie ważne uwagi. Po pierwsze, wyłączenie trenowania nie robi z czatu sejfu – dane nadal są wysyłane i przez jakiś czas przechowywane. Czerwone dane pozostają czerwone. Po drugie, wtyczki i rozszerzenia przeglądarki „z AI” to osobne firmy z osobnymi regulaminami. Rozszerzenie, które „streszcza każdą stronę”, często widzi też Twoją pocztę i CRM.
Konto prywatne czy firmowe?
Najczęstszy błąd nie dotyczy samego wklejania, tylko konta. Pracownik zakłada darmowe konto na prywatny mail, bo firmowe „jeszcze nie jest gotowe”, i przez pół roku wrzuca tam służbowe sprawy. Firma nie ma nad tym kontroli, nie może tego konta zablokować, gdy osoba odchodzi, a dane trafiają na warunkach konsumenckich.
Wersje biznesowe (ChatGPT Business i Enterprise, Claude Team i Enterprise, Gemini w Google Workspace, Copilot w Microsoft 365) zazwyczaj nie trenują modeli na danych klienta, dają administratorowi kontrolę nad kontami i oferują umowę powierzenia przetwarzania danych. To nie znaczy, że wolno do nich wkleić wszystko – ale to znacznie lepszy punkt wyjścia. Jeśli w Twojej firmie takiego narzędzia nie ma, to dobry argument w rozmowie z szefem.
RODO i AI Act – co to oznacza w praktyce
Nie jesteśmy kancelarią i ten tekst nie jest poradą prawną, ale kilka rzeczy warto wiedzieć:
- Dane osobowe w czacie to przetwarzanie danych. Wklejając dane klienta do zewnętrznego narzędzia, przekazujesz je innemu podmiotowi. Firma potrzebuje do tego podstawy prawnej i zwykle umowy z dostawcą. Darmowe konto prywatne pracownika tych warunków raczej nie spełnia.
- Odpowiada firma, ale problem ma też pracownik. Naruszenie wewnętrznych zasad ochrony danych może mieć konsekwencje służbowe, nawet jeśli nikt nie miał złych intencji.
- AI Act wymaga kompetencji. Od 2 lutego 2025 r. obowiązuje art. 4 unijnego rozporządzenia o sztucznej inteligencji: firmy, które korzystają z systemów AI, mają podejmować działania, by ich pracownicy mieli odpowiednie kompetencje w zakresie AI. W praktyce: szkolenie i jasne zasady to już nie fanaberia, tylko element zgodności.
- Umowy z klientami bywają surowsze niż prawo. Klauzula poufności może zakazywać przekazywania materiałów jakimkolwiek podmiotom trzecim – także dostawcy AI. Agencje i software house’y powinny to sprawdzić w pierwszej kolejności.
Firmowa polityka AI w 7 punktach
Nie musi mieć dwudziestu stron. Dobrze działa jedna strona, którą każdy przeczyta:
- Zatwierdzone narzędzia – lista, z których wolno korzystać, i na jakich kontach (tylko firmowe).
- Sygnalizacja danych – definicja zielonych, żółtych i czerwonych danych z przykładami z Waszej branży.
- Zakazy bezwzględne – dostępy, dane osobowe, dokumenty objęte NDA.
- Weryfikacja wyników – kto sprawdza fakty, liczby i treści wysyłane do klientów.
- Oznaczanie – kiedy informujecie klienta, że część pracy wykonało AI.
- Incydenty – do kogo zgłosić pomyłkę i w jakim czasie.
- Szkolenie – krótkie wdrożenie dla nowych osób i odświeżenie raz na pół roku.
Szkic takiego dokumentu i szkolenia możesz przygotować z pomocą AI – to akurat zielone dane. Przydadzą się prompty: procedura operacyjna z opisu procesu, plan szkolenia wewnętrznego oraz uproszczenie regulaminu lub instrukcji, gdy gotowy tekst będzie zbyt urzędowy.
Przygotuj jednostronicową politykę korzystania z narzędzi AI dla firmy
[BRANŻA], [LICZBA_OSÓB] pracowników. Zatwierdzone narzędzia: [NARZĘDZIA].
Uwzględnij: listę narzędzi, podział danych na zielone/żółte/czerwone
z przykładami z tej branży, zakazy bezwzględne, zasady weryfikacji
wyników, zgłaszanie incydentów. Język prosty, bez prawniczego żargonu,
punkty zamiast akapitów. Na końcu 5 pytań kontrolnych do szkolenia.
Checklista: 5 pytań przed wklejeniem
- Czy w tym tekście jest ktoś, kogo da się rozpoznać – z nazwiska, maila, numeru, stanowiska?
- Czy jest tu hasło, klucz, token, numer karty albo rachunku?
- Czy pokazałbym ten tekst obcej osobie z innej firmy?
- Czy korzystam z konta i narzędzia, które firma zatwierdziła?
- Czy model naprawdę potrzebuje całego dokumentu, czy wystarczy fragment albo opis problemu?
Jedno „nie wiem” oznacza: najpierw anonimizacja albo pytanie do przełożonego. Ostatnie pytanie jest najczęściej pomijane, a często rozwiązuje sprawę od ręki – do streszczenia długiego dokumentu rzadko potrzebne są załączniki z danymi kontrahentów.
Co zrobić, gdy już wkleiłeś coś, czego nie powinieneś
- Usuń rozmowę z historii. To nie cofa wysłania, ale ogranicza dalszy dostęp przez Twoje konto.
- Unieważnij dostępy – zmień hasło, wygeneruj nowy klucz API, wyloguj sesje. Od razu, nie „jutro”.
- Zgłoś sprawę przełożonemu lub inspektorowi ochrony danych. Jeśli doszło do naruszenia danych osobowych, firma ma ograniczony czas na ocenę sytuacji i ewentualne zgłoszenie do UODO – Twoja szybka informacja realnie pomaga.
- Zapisz, co i kiedy trafiło do czatu – to ułatwi ocenę ryzyka.
Najgorsze, co można zrobić, to przemilczeć temat. Pomyłka zgłoszona w godzinę to zwykle drobna procedura. Ta sama pomyłka odkryta po miesiącu to problem.
Bezpieczne AI nie znaczy rzadziej używane
Wszystkie te zasady nie mają Cię zniechęcić. Mają sprawić, że będziesz korzystać z AI częściej i spokojniej. Zdecydowana większość codziennych zadań – maile, plany, podsumowania, formuły, poprawki tekstu – mieści się w zielonym i żółtym świetle. Dobrze napisany prompt z kontekstem bez danych daje zresztą lepsze odpowiedzi niż wklejony bez komentarza dokument. Jeśli chcesz to poćwiczyć, zajrzyj do tekstu o 10 błędach w promptach albo użyj promptu popraw mój prompt. Jeśli często wykonujesz te same zadania, ustaw stałe zasady (także dotyczące danych) we własnym asystencie – pomoże w tym prompt instrukcje dla własnego asystenta AI.
FAQ
Czy mogę wkleić do ChatGPT firmowy dokument?
Zależy od dokumentu i konta. Publiczne materiały – tak. Dokumenty wewnętrzne – po usunięciu nazwisk, nazw firm, kwot i innych identyfikatorów, najlepiej na koncie firmowym. Umów objętych poufnością, danych osobowych i dokumentów finansowych przed publikacją nie wklejaj do publicznych narzędzi.
Czy wyłączenie trenowania modelu wystarczy?
Nie. Wyłączenie trenowania sprawia, że Twoje rozmowy nie posłużą do ulepszania modeli, ale dane nadal trafiają na serwery dostawcy i są tam przechowywane przez jakiś czas. To dobra higiena, a nie zgoda na wklejanie danych wrażliwych.
Czy czat tymczasowy jest bezpieczny dla poufnych danych?
Jest bezpieczniejszy niż zwykły, bo nie trafia do historii ani do trenowania. Dostawcy zastrzegają jednak, że może być przechowywany przez pewien czas (w ChatGPT do 30 dni) ze względów bezpieczeństwa. Do czerwonych danych to nadal za mało.
Czy mogę wkleić kod źródłowy?
Własny kod bez tajemnic – zazwyczaj tak, po usunięciu haseł, kluczy, adresów serwerów i danych testowych z prawdziwymi osobami. Kod klienta lub objęty umową – tylko jeśli umowa i polityka firmy na to pozwalają, najlepiej w narzędziu firmowym.
Czy AI Act zabrania pracownikom korzystania z ChatGPT?
Nie. AI Act nie zakazuje korzystania z popularnych czatów w codziennej pracy. Od lutego 2025 r. wymaga natomiast, by firmy korzystające z AI dbały o kompetencje pracowników w tym zakresie. W praktyce przekłada się to na szkolenia i jasne zasady wewnętrzne.
Skąd mam wiedzieć, jakie zasady obowiązują w mojej firmie?
Zapytaj przełożonego, dział IT albo inspektora ochrony danych. Jeśli zasad nie ma, zaproponuj ich spisanie – szablon z tego artykułu to dobry start.
Opisy ustawień sprawdziliśmy w październiku 2026 r. na stronach pomocy OpenAI, Anthropic i Google. Dostawcy regularnie zmieniają nazwy opcji i warunki, dlatego przed podjęciem decyzji zajrzyj do aktualnej dokumentacji narzędzia, z którego korzystasz.